Q-in-Q: Подвійне тегування VLAN
Q-in-Q (також відомий як IEEE 802.1ad або VLAN Stacking) — це мережева технологія, яка дозволяє інкапсулювати (вкладати) один тег VLAN всередину іншого тегу VLAN в одному Ethernet-кадрі.
Простими словами, це «подвійне тегування» трафіку.
Як це працює
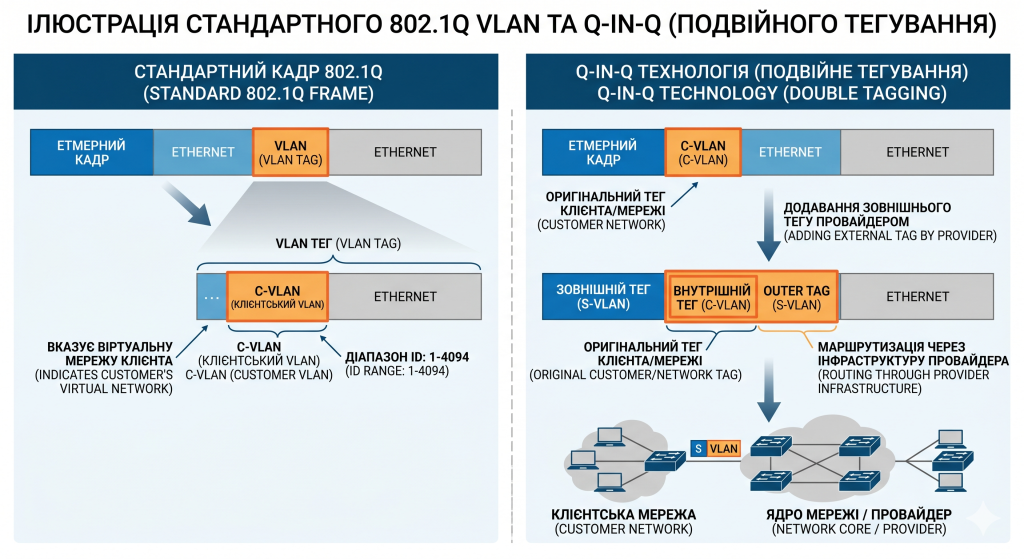
Стандартний кадр 802.1Q має один тег VLAN, який вказує, до якої віртуальної мережі належить пакет. Технологія Q-in-Q додає ще один, зовнішній тег. Таким чином, утворюється два рівні тегів:
- C-VLAN (Customer VLAN) — внутрішній тег. Це оригінальний тег клієнта або вашої внутрішньої мережі (від 1 до 4094).
- S-VLAN (Service/Provider VLAN) — зовнішній тег. Це тег, який додає провайдер або ядро мережі для маршрутизації трафіку клієнта через свою інфраструктуру.
Для чого це використовується
Головна сфера застосування Q-in-Q — це мережі інтернет-провайдерів (ISP) та великі корпоративні мережі.
Ось типовий сценарій:
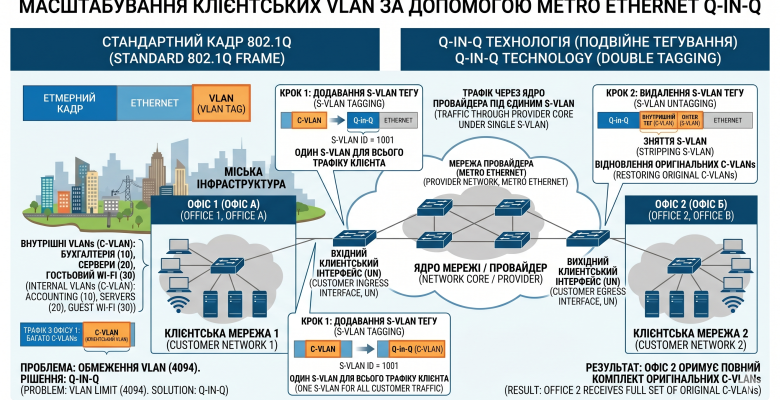
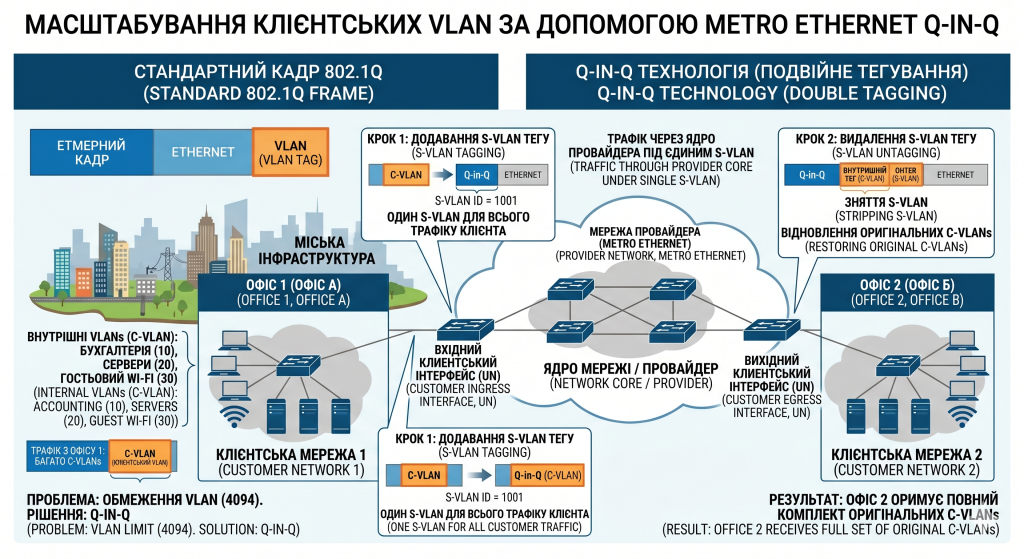
Уявіть, що у компанії є два офіси в різних кінцях міста, з’єднані через мережу провайдера (Metro Ethernet). В офісах налаштовано десятки власних VLAN (бухгалтерія, сервери, гостьовий Wi-Fi тощо).
Замість того, щоб провайдер прописував кожен VLAN клієнта на своїх комутаторах (що швидко вичерпало б ліміт у 4094 VLAN-ів), він виділяє цьому клієнту один єдиний S-VLAN.
Коли трафік з офісу потрапляє в мережу провайдера, на нього “зверху” вішається тег S-VLAN. Трафік проходить через мережу провайдера під цим єдиним тегом, а на виході біля другого офісу зовнішній тег знімається. Другий офіс отримує оригінальний трафік з усіма збереженими внутрішніми C-VLAN тегами.
Основні переваги:
- Подолання ліміту VLAN: Стандарт 802.1Q підтримує лише 4094 унікальних ідентифікаторів. Q-in-Q дозволяє провайдерам мати 4094 клієнтів, кожен з яких може мати до 4094 власних VLAN.
- Прозорість: Для клієнтського обладнання мережа провайдера виглядає як звичайний прямий кабель (L2-канал). Клієнт може використовувати будь-які номери VLAN, і вони не будуть конфліктувати з VLAN-ами інших клієнтів провайдера.
- Ізоляція трафіку: Трафік різних клієнтів (або різних ізольованих сегментів великої інфраструктури) надійно розділений на рівні ядра мережі.
Ця технологія підтримується більшістю керованих комутаторів корпоративного рівня та маршрутизаторами (включно з обладнанням MikroTik, Cisco, Juniper тощо) і є стандартом де-факто для надання послуг L2VPN.